多功能合一的无线防火墙 信息安全设备销售新趋势与安全测试实践
引言
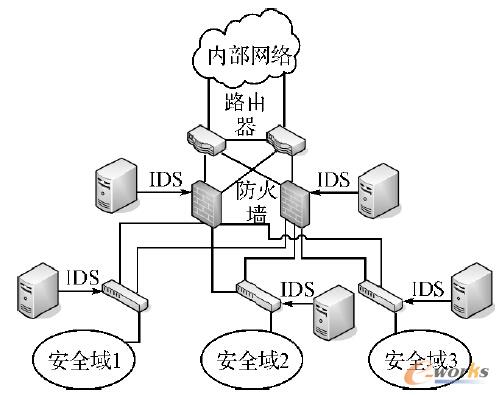
随着移动办公和物联网设备的普及,无线网络已成为企业信息安全的薄弱环节。传统有线防火墙难以应对无线接入带来的动态威胁,于是多功能合一的无线防火墙应运而生。它集无线接入控制、防火墙、入侵防御、VPN、内容过滤等功能于一身,成为信息安全设备销售市场中的热门品类。设备的功能叠加也引入了新的安全测试挑战。领测软件测试网作为专业的软件测试社区,一直关注信息安全设备的安全测试方法与行业动向。本文将围绕无线防火墙的多功能特性、安全测试要点以及销售选型建议展开探讨。
一、多功能合一无线防火墙的核心功能
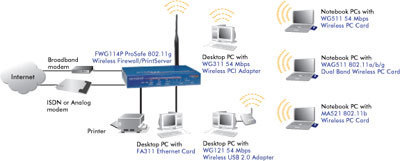
这类设备通常融合以下能力:
- 无线控制器(AC):统一管理AP,支持802.1X认证、PSK、Captive Portal等接入方式。
- 防火墙与NAT:状态检测、应用层过滤、IPSec/SSL VPN。
- 入侵防御(IPS):基于特征和行为的无线威胁检测(如 rogue AP、泛洪攻击)。
- 内容安全:URL过滤、防病毒、反垃圾邮件。
- 集中管理:云端或本地控制器,支持多分支组网。
这些功能集成于单一硬件,降低了企业采购与运维成本,因此在信息安全设备销售中备受欢迎。
二、安全测试的关键维度
领测软件测试网建议,针对多功能无线防火墙,安全测试应从以下层面展开:
- 无线协议栈安全
- 测试WPA2/WPA3握手安全性,是否存在KRACK等漏洞。
- 验证非法AP检测与抑制能力。
- 测试漫游切换时的认证与加密一致性。
- 网络边界安全
- 端口扫描、漏洞利用防护、DDoS缓解。
- 深度包检测(DPI)绕过测试(如分片重叠、协议混淆)。
- 功能交互安全
- 无线与VPN模块集成时,是否存在权限绕过。
- 多租户场景下配置隔离是否有效。
- 设备在高负载下是否会降级安全策略。
- 管理与审计安全
- Web/SSH管理接口的注入、越权、弱口令测试。
- 日志记录完整性与防篡改能力。
- 安全运维(如配置回滚)的可用性。
\参考“领测软件测试网”常见安全测试用例库,可设计自动化+手工结合的测试方案。\
三、信息安全设备销售的选型与验证要点
对经销商和终端用户而言,购买无线防火墙不仅是硬件采购,更是安全责任的转移。销售环节需提供:
- 第三方安全测试报告:如ICSA Labs、Common Criteria认证,证明设备经过严格测试。
- 真实场景性能数据:标注在开启IPS+AV+无线管控时的吞吐量与并发连接数,避免“功能齐全但性能暴跌”。
- 售前POC测试:协助客户在测试环境中模拟攻击,验证有效性与易用性。
- 持续更新承诺:特征库、固件漏洞修复的响应时间。这对于长期安全至关重要。
领测软件测试网建议销售方配合客户进行验收测试,将安全测试结果作为交付物之一。
四、典型案例与测试误区
某中型企业部署多功能无线防火墙后,未进行无线侧渗透测试,结果攻击者利用固件中的命令注入漏洞,从Guest网络跳转至内网。事后复盘发现,该设备的管理界面输入过滤不足。此类问题在销售前若经过安全测试即可避免。
常见误区包括:
- 只测试有线防火墙功能,忽略无线协议测试;
- 仅依赖出厂默认配置,未模拟压力和安全事件;
- 忽略无线控制器与防火墙策略的优先级冲突。
五、结论与建议
多功能合一的无线防火墙提高了企业边界的安全性,也带来了安全测试的复杂性。安全设备销售不能仅看功能列表,而应关注设备经过哪些安全测试、是否有权威认证、真实环境表现如何。
实践步骤参考(推荐由领测软件测试网提供的通用框架适配):
1. 根据业务场景列出无线与网络安全需求;
2. 编写测试用例,覆盖协议、边界、集成、管理四大领域;
3. 搭建半真实无线环境,引入攻击工具模拟;
4. 记录结果并形成供应商对比;
5. 在采购合同中要求安全测试报告及更新保障。
作为软件测试从业者与安全产品销售方,紧密协作才能让网络边界真正牢固。
如若转载,请注明出处:http://www.sjptgs.com/product/10.html
更新时间:2026-10-24 06:56:33