园区网安全解决方案 信息安全设备销售的新视角
随着数字化转型的深入,园区网络已成为企业、政府、教育等机构核心业务运行的基础平台。日益复杂的网络攻击、内部威胁和数据泄露风险,使得园区网安全建设成为重中之重。信息安全设备销售不再是简单的硬件交易,而是需要结合业务场景,提供整体安全解决方案,帮助客户构建主动防御、纵深防御的体系。
一、园区网面临的安全挑战
园区网通常具有覆盖范围广、接入终端多、业务系统复杂等特点,其安全挑战主要体现在以下几个方面:
- 边界模糊风险:无处不在的移动办公、物联网设备接入,使得传统网络边界变得模糊,攻击面扩大。
- 内网横向渗透:一旦攻击者突破边界,便可在内网进行横向移动,窃取敏感数据或破坏关键业务。
- 设备分散管理困难:多厂商、多类型的安全设备缺乏统一管理,策略无法协同,形成安全孤岛。
- 等保合规要求:国家网络安全等级保护制度对园区网提出了明确要求,未合规将面临法律和业务风险。
二、园区网安全解决方案的整体架构
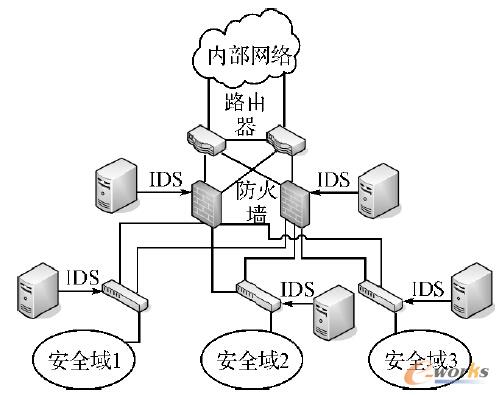
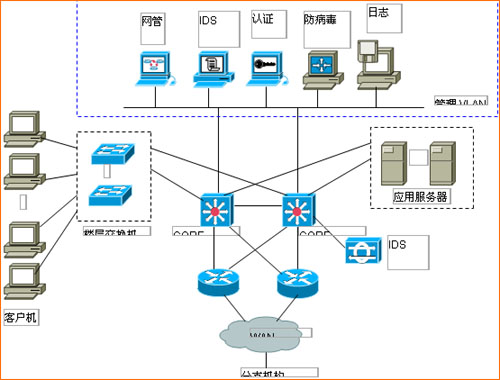
针对上述挑战,园区网安全解决方案应遵循“纵深防御、零信任、智能协同”的理念,构建从边界到核心、从终端到用户的立体防护体系。
- 边界安全:部署下一代防火墙(NGFW)、入侵防御系统(IPS)、抗DDoS设备,实现流量清洗、应用识别和威胁阻断。
- 内网安全:通过微隔离、安全交换机组、网络准入控制(NAC)等手段,限制横向移动,确保只有合法设备才能接入网络。
- 终端安全:安装EDR(端点检测与响应)系统,结合防病毒、补丁管理,提升终端自身免疫力。
- 数据安全:采用加密技术、数据防泄漏(DLP)和数据库审计,保障核心数据在传输、存储和使用中的安全。
- 安全管理:建立统一安全管理平台(SOC),集成日志分析、威胁情报、态势感知,实现设备联动和自动化响应。
三、信息安全设备销售的关键策略
在了解客户需求的基础上,信息安全设备销售应转向价值销售,提供定制化的解决方案。具体策略包括:
- 需求导向,方案先行:销售初期即进行安全评估,识别薄弱环节,并针对性地设计设备组合方案(如“防火墙+IPS+EDR+NAC”),而非单纯推销单台设备。
- 强调合规与业务连续性:向客户阐述设备如何帮助满足等保2.0、行业监管要求,同时降低业务中断风险。
- 展示协同效应:通过演示或案例,说明多设备联动(如防火墙与EDR共享威胁情报)能大幅提升响应效率。
- 提供全生命周期服务:包括部署、运维、升级、应急响应等,增加客户粘性,创造持续收入。
- 关注TCO(总拥有成本):结合云计算、虚拟化趋势,推荐云安全资源池或安全即服务(SECaaS),帮助客户降低一次性投入和运维成本。
四、典型销售场景与设备选型建议
- 大型园区网:建议采用高端NGFW(如模块化多业务网关)、分布式IPS、集中管理平台,并部署态势感知系统。可搭配多家厂商设备,避免单一供应商锁定。
- 中小型园区:推荐一体化安全网关(UTM/下一代防火墙集成IPS、AV、VPN)、简易NAC和EDR,注重性价比和易管理性。
- 分支机构:可选用SD-WAN安全网关,结合云端安全管理,实现轻量化部署。
五、
园区网安全是一场持续对抗,信息安全设备销售不仅是产品的交付,更是安全能力的传递。作为销售方,唯有深入理解客户的网络架构和业务痛点,以解决方案为核心,整合优质安全设备,才能帮助客户筑牢防线,赢得信任,在激烈的市场竞争中脱颖而出。
如若转载,请注明出处:http://www.sjptgs.com/product/3.html
更新时间:2026-10-24 14:40:39