信息安全设备销售 护航数字时代的核心策略与市场洞察
在数字化转型席卷全球的今天,数据已成为第五大生产要素,而信息安全则是保障这一要素安全流动的基石。信息安全设备销售,早已超越简单的硬件买卖,演变为为企业构建主动防御体系、满足合规要求、实现业务连续性的关键服务环节。面对日益复杂的网络威胁和趋严的监管环境,如何有效开展信息安全设备销售,成为厂商、渠道商和集成商共同关注的核心命题。
一、 信息安全设备销售的核心逻辑:从产品到解决方案
传统销售模式往往聚焦于防火墙、入侵检测、加密机等单一设备的性能参数。客户真正需要的不是一台设备,而是能够解决其特定风险场景的方案。因此,销售的核心逻辑应是“需求诊断+能力匹配”:
- 合规驱动型需求:针对《网络安全法》、《数据安全法》、等保2.0等要求,销售需精准识别客户级别(如三级等保需标配下一代防火墙、入侵防御、日志审计、数据库审计等),组合打包销售。
- 风险驱动型需求:针对勒索软件、APT攻击、数据泄露等具体威胁,销售应提供包含终端检测响应(EDR)、未知威胁沙箱、数据防泄漏(DLP)等设备的联动防护方案。
- 业务驱动型需求:如远程办公需零信任网关、视频监控联网需物联网安全网关,销售需深入理解客户业务流程,提供不影响效率的安全能力。
二、 当前信息安全设备销售的市场特征
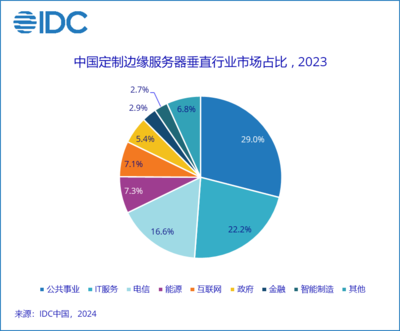
- 政策红利与强合规需求持续释放:关键信息基础设施保护、数据出境安全评估等政策,直接推动政府、金融、能源、医疗行业对安全设备的高强度采购。
- 技术融合催生新品类:传统防火墙、WAF等边界设备增速放缓,而云原生安全、SASE(安全访问服务边缘)、XDR(扩展检测与响应)、机密计算等新型设备或软件形态增长迅猛。
- 国产化替代加速:在信创背景下,党政、金融等行业的国产CPU、操作系统适配的信息安全设备需求井喷,销售需熟悉国产化生态(如飞腾、鲲鹏、麒麟、统信)。
- 服务化与订阅制兴起:硬件盒子销售正转向“硬件+软件+持续服务”的订阅模式。销售需考核客户生命周期价值(LTV),而非单次成交额。
三、 高效销售信息安全设备的实操策略
- 建立顾问式销售能力:销售团队必须具备基础安全知识,能理解OWASP Top 10、ATT&CK框架、零信任架构等。能够独立签署保密协议,为客户做初步安全风险评估问卷。
- 深耕行业垂直场景:不同行业痛点差异巨大。例如,医院关注患者隐私防泄漏和工控设备安全;制造业关注OT/IT融合安全;互联网企业关注API安全和 DDoS 防护。销售需准备分行业的标准化方案和案例库。
- 渠道生态协同:信息安全设备销售高度依赖集成商、MSP(管理服务提供商)和咨询公司。厂商应建立分级渠道体系,提供技术培训、POC(概念验证)测试机、返点激励和联合营销支持。
- POC(概念验证)为抓手:安全设备不能只看参数,必须实测。销售应推动免费的POC测试,在客户真实网络中展示检测率、误报率、性能延迟等指标,以数据赢取信任。
- 注重投资回报率(ROI)沟通:向管理层汇报时,强调安全设备投入可减少的潜在损失(如勒索赎金、停机损失、监管罚款)和提升的运营效率,而非单纯采购成本。
四、 销售流程中的关键节点控制
- 线索挖掘:通过监管通报、行业会议、漏洞预警、老客户转介绍获取商机。
- 需求确认:联合售前工程师进行现场勘查和网络拓扑梳理,输出《安全现状与差距分析报告》。
- 方案设计:明确设备清单、部署模式(旁路/串联)、高可用方案、license年限。
- 招投标参与:注意技术参数倾向性写法需符合法规,避免排他性与不合理条件。
- 交付与验收:配合工程团队完成上架、策略调优、攻防演练验证。
- 续约与扩容:定期回访,推送威胁情报报告,挖掘特征库升级、设备扩容、新增分支节点等需求。
五、 挑战与未来展望
挑战方面,客户预算紧缩、安全设备同质化、云化冲击硬件销售、专业人才短缺是常态。信息安全设备销售将呈现以下趋势:
- 一体机与平台化:如态势感知平台、安全编排自动化与响应(SOAR)一体机,销售需强调整合价值。
- 效果导向定价:按防护效果(如拦截攻击次数)或按资产数量收费。
- AI赋能销售:利用大模型快速生成针对性的解决方案书和合规对标表。
- 全球化与本地化并举:跟随“一带一路”企业出海,提供符合GDPR、当地数据保护法的安全设备。
信息安全设备销售绝非一锤子买卖,而是一场以信任为基础、以技术为支撑、以合规为底线的长期价值传递。唯有从“卖盒子”转向“卖安全能力与业务保障”,深耕行业场景,协同生态伙伴,才能真正赢得数字时代客户的持久订单。对于每一位安全销售从业者而言,理解攻击、理解业务、理解法律,方能在激烈的市场竞争中立于不败之地。
如若转载,请注明出处:http://www.sjptgs.com/product/17.html
更新时间:2026-10-24 01:52:45