信息安全设备销售乱象 无证生产商带来的隐患与应对
随着数字化转型的加速,信息安全设备已成为政府、企业乃至个人用户的刚需产品。在市场需求激增的信息安全设备销售环节却暴露出令人担忧的乱象——大量设备来源不明,出自没有生产许可的生产商之手,其生产和技术质量均存在严重安全隐患。
一、无证生产:隐患的源头
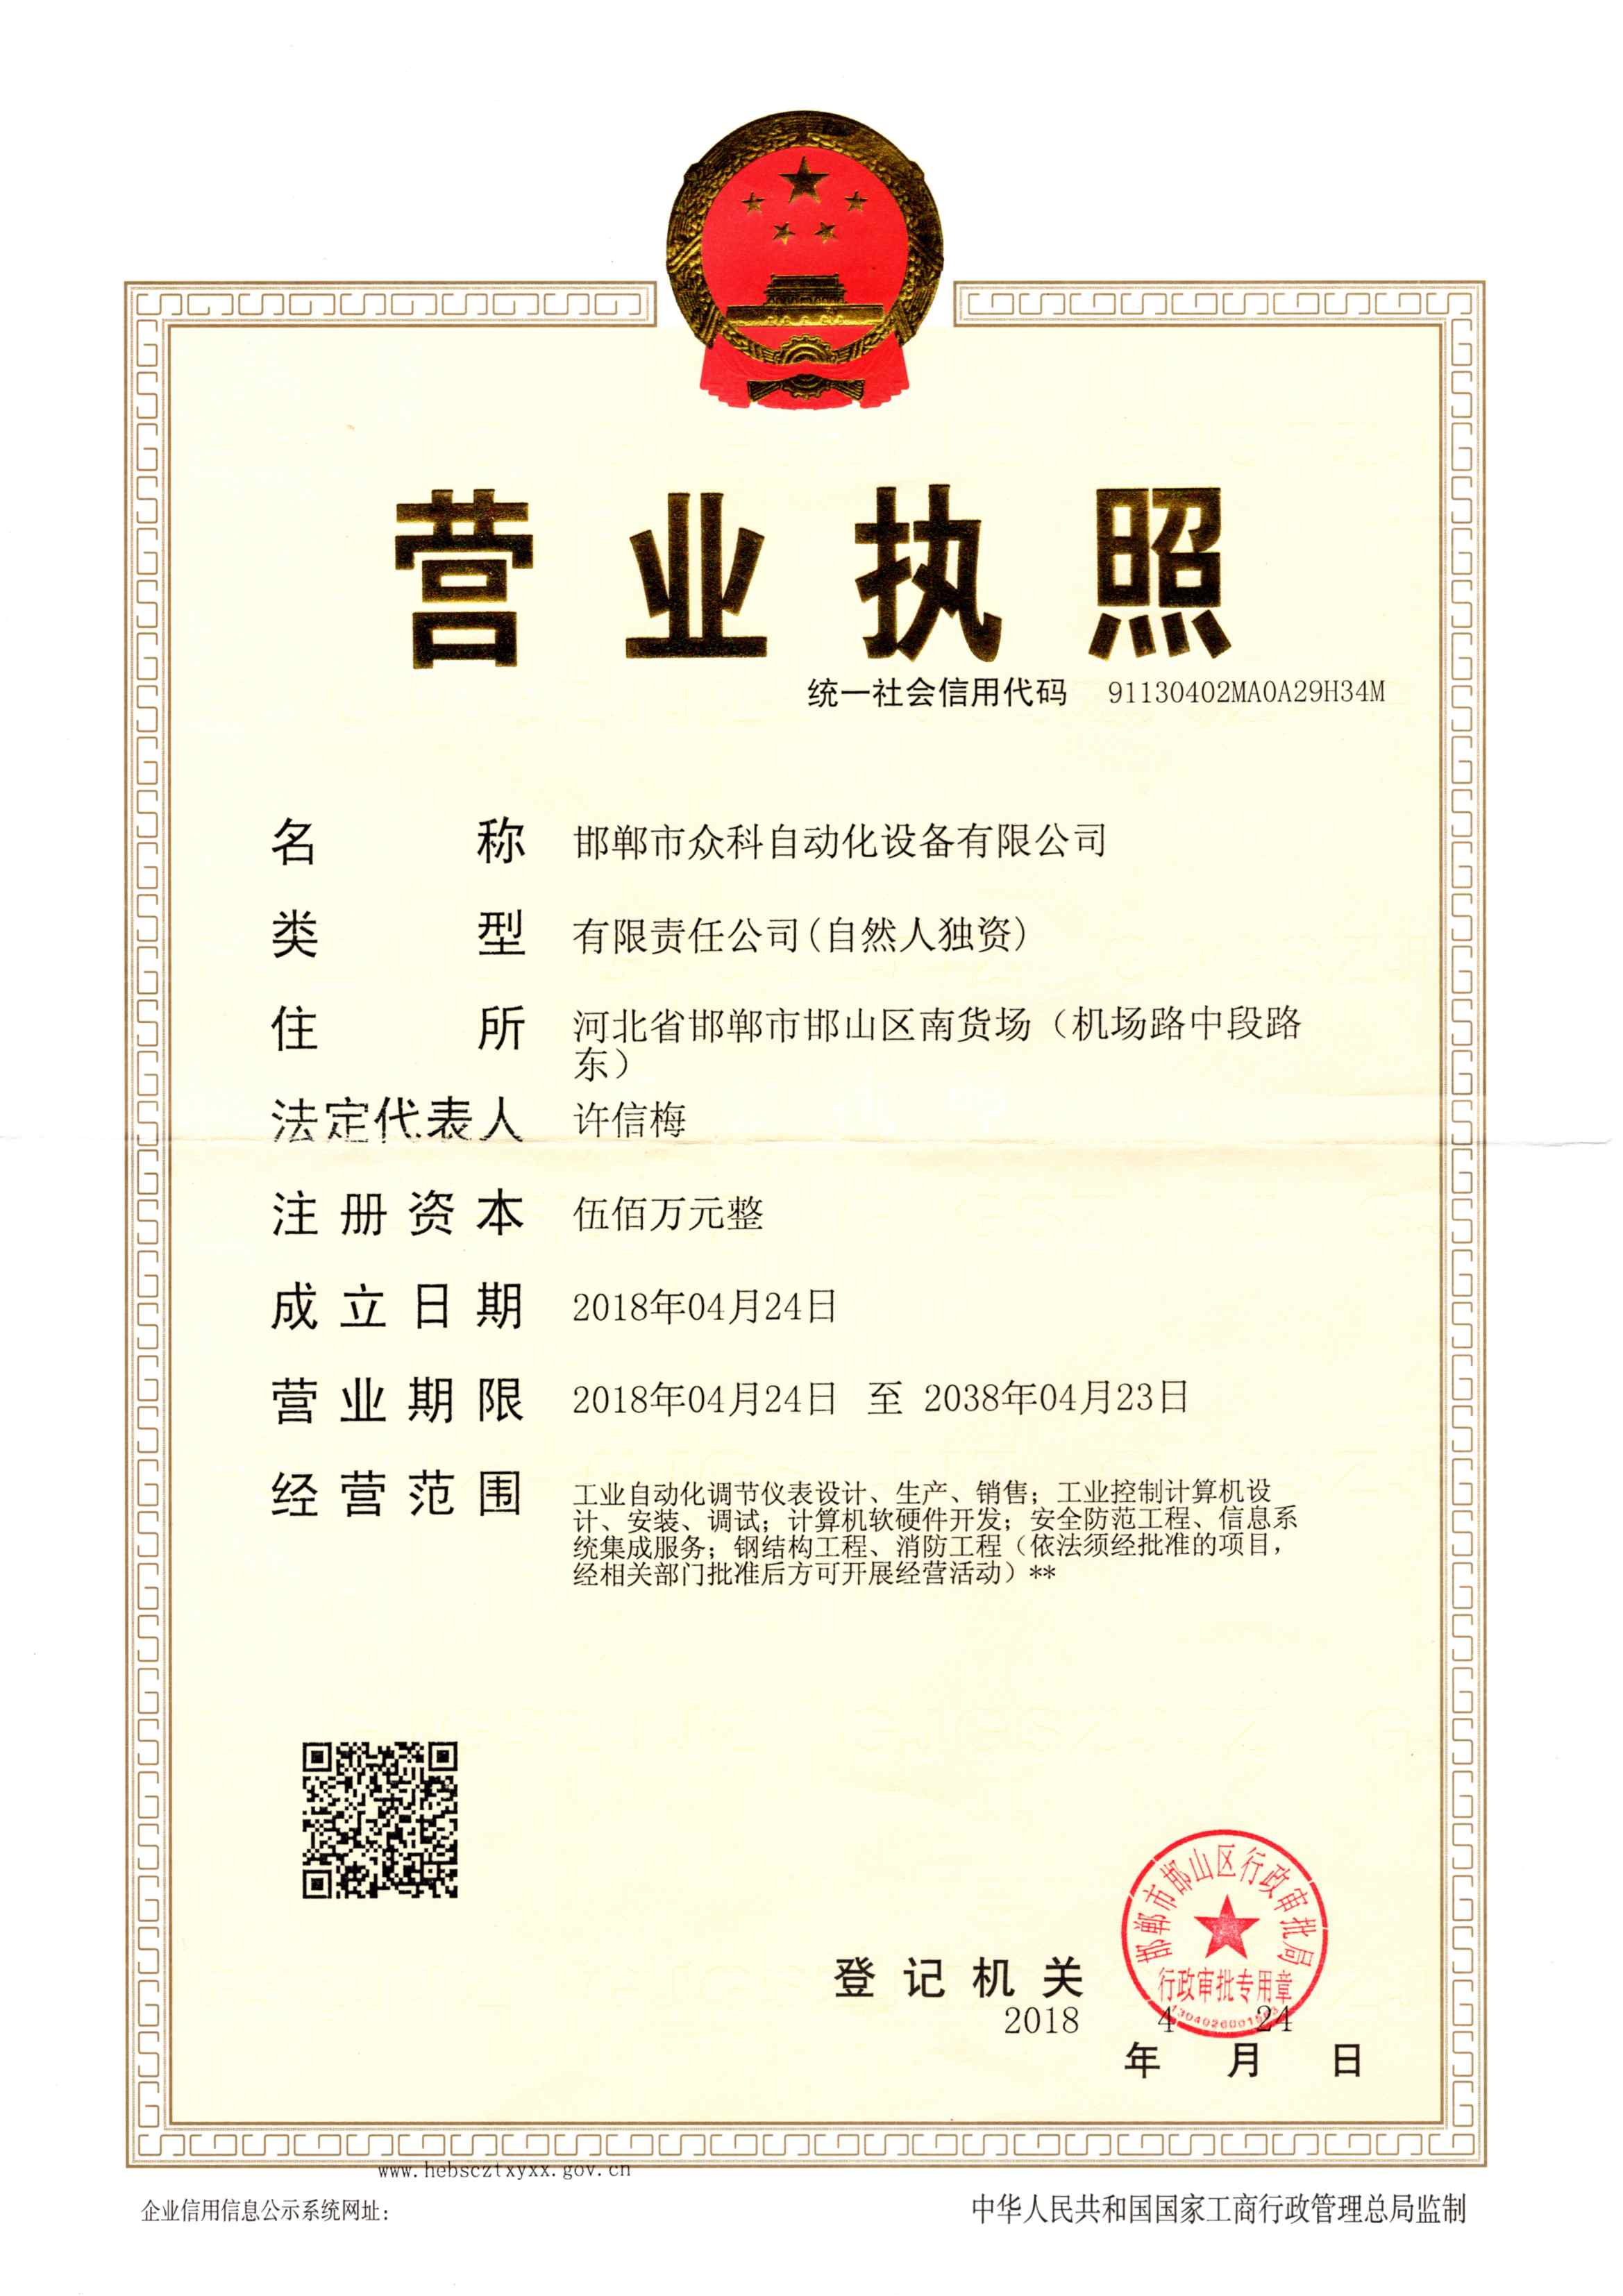
生产许可是国家对信息安全产品准入的基本门槛,它意味着生产商在场地、设备、工艺、人员、质量管理等方面达到了法定要求。当前市场上流通的不少信息安全设备,如防火墙、入侵检测系统、加密机、安全隔离与信息交换设备等,其包装上难觅生产许可证编号,或编号系伪造、冒用。这些产品多来自小作坊式工厂或贴牌厂商,缺乏稳定的生产环境和规范的质量控制体系。
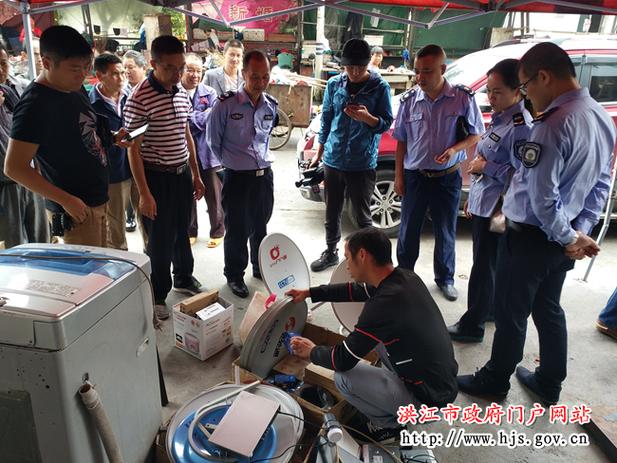
无证生产商往往通过采购低价元器件、简化生产工艺、跳过老化测试等方式压缩成本。例如,某地市场监管部门查处的一起案件中,一款所谓的“千兆防火墙”拆解后发现其核心处理芯片实为淘汰的百兆芯片,且电路板焊接粗糙,电磁兼容性测试完全不合格。这样的设备不仅无法提供预期的安全防护,还可能成为网络中的薄弱环节。
二、技术质量缺陷:隐形的安全炸弹
没有生产许可的生产商,通常也不具备自主研发和技术迭代能力。其产品往往抄袭主流产品的界面和功能描述,但底层协议实现不完整、安全算法存在弱实现或预留后门。常见的技术质量问题包括:
- 加密算法不合规:使用自行编造的弱加密算法,或错误实现国密算法,导致加密形同虚设;
- 固件更新机制缺失:无安全更新通道,已知漏洞长期得不到修复;
- 默认口令与硬编码后门:为便于远程维护,出厂时设置通用口令或隐藏账户,极易被攻击者利用;
- 性能虚标:处理能力、并发连接数等关键指标严重虚高,在高负载下丢包、宕机,造成业务中断;
- 缺乏安全认证:未通过CCC、销售许可等必要认证,甚至规避了信息安全产品强制性检测。
这些问题使得所谓的“信息安全设备”反而成为新的攻击面。攻击者一旦利用这些设备作为跳板,便可在内网横向移动,窃取敏感数据,后果不堪设想。
三、销售环节的推波助澜
在销售端,部分集成商和经销商为追求高毛利,刻意推介无证或劣质产品,以“性价比高”“功能差不多”等话术误导用户。有的通过伪造检测报告、盗用知名品牌商标等方式蒙骗采购方。线上电商平台也存在监管盲区,搜索“防火墙”“加密机”等关键词,仍能看到大量无品牌、无认证信息的产品在售。部分用户尤其是中小企业缺乏专业技术鉴别能力,倾向于选择低价产品,进一步催生了这一灰色市场。
四、化解风险:多方共治的路径
要根除信息安全设备销售中的无证生产乱象,需要监管、行业、用户协同发力。
监管层面,应加大对生产源头的排查力度,建立信息安全产品生产许可证信息公示与查询平台,对无证生产、伪造认证等行为依法严惩;市场监管与网信部门应开展联合执法,清理电商平台违规商品。行业层面,鼓励龙头企业开放产品安全测评能力,推动行业协会建立白名单机制,引导用户优先采购合规产品。用户层面,采购信息安全设备时应首先核实生产商的生产许可与产品认证信息,要求提供完整的检测报告,并签订明确的安全责任条款;对已采购的设备进行定期安全评估,发现隐患及时替换。
信息安全设备本身的质量与可信度,直接关系到整个安全防护体系的根基。来源不明、无证生产的设备在销售市场上泛滥,是对用户信任的背叛,也是对网络空间安全的威胁。只有从生产准入、销售监管到用户意识形成闭环,才能让信息安全设备真正成为守护数据和业务的坚固防线,而非装在网络里的定时炸弹。
如若转载,请注明出处:http://www.sjptgs.com/product/34.html
更新时间:2026-10-24 19:44:29