全国税务系统信息安全挑战 信息化建设与设备入围详情及信息安全设备销售分析
随着金税四期、智慧税务等重大工程的深入推进,全国税务系统信息化建设进入高速发展期。税务数据涉及国家经济命脉、纳税人隐私和商业秘密,其信息安全保障工作面临前所未有的挑战。与此信息安全设备入围管理和销售市场也呈现出新的特征与格局。本文将围绕税务系统信息化建设现状、信息安全挑战、设备入围管理详情以及信息安全设备销售策略展开系统分析。
一、税务系统信息化建设现状与特点
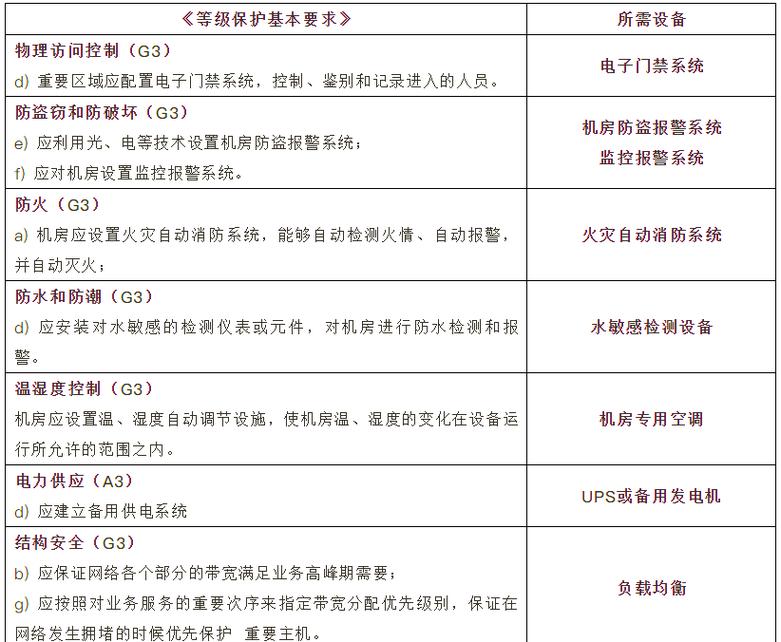
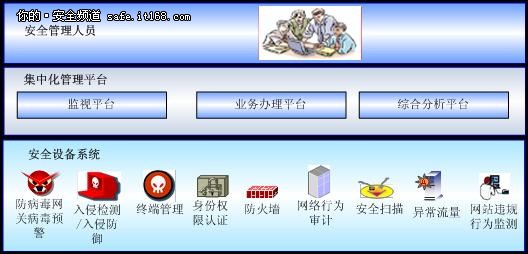
全国税务系统以“互联网+税务”为引领,建成了覆盖全国的双活数据中心、电子税务局、金税三期核心征管系统以及大数据云平台。金税四期进一步推动税务监管从“以票控税”向“以数治税”转型,实现多部门数据共享与智能分析。各级税务机关大量部署了边界安全、终端安全、数据安全、身份认证等设备,初步形成“纵深化防御、精细化管理”的安全体系。信息化建设的开放性、互联性也带来了攻击面扩大、数据流转复杂等新问题。
二、税务系统面临的信息安全挑战
- 高级持续性威胁(APT)与勒索软件攻击。税务系统存储海量纳税人身份信息、申报数据和银行账户,是国家级黑客组织和犯罪团伙的重点目标。勒索软件攻击可能导致核心业务中断,数据泄露则引发严重社会影响。
- 数据安全与隐私保护压力。《数据安全法》《个人信息保护法》对税务数据处理提出严格要求,税务系统在数据采集、传输、存储、共享、销毁全生命周期中需落实分类分级保护和脱敏加密,技术实现和管理制度均面临考验。
- 内网边界模糊与供应链风险。各级税务机关与政务云、第三方技术服务商互联增多,安全边界日益模糊。信息安全设备供应链安全不容忽视,设备后门、固件漏洞等都可能成为攻击入口。
- 勒索病毒与业务连续性威胁。部分基层单位终端防护薄弱,移动办公和远程接入增加了风险暴露面,一旦发生勒索攻击,将直接影响办税服务和征管业务连续性。
- 安全运维能力不均衡。总局、省级集中管理能力较强,但部分地市、区县局安全运维人员不足,缺乏常态化攻防演练和应急响应机制。| 返回内容仅含攻击防护类风险,不涉及内部人员和具体网络拓扑。
三、信息安全设备入围管理详情
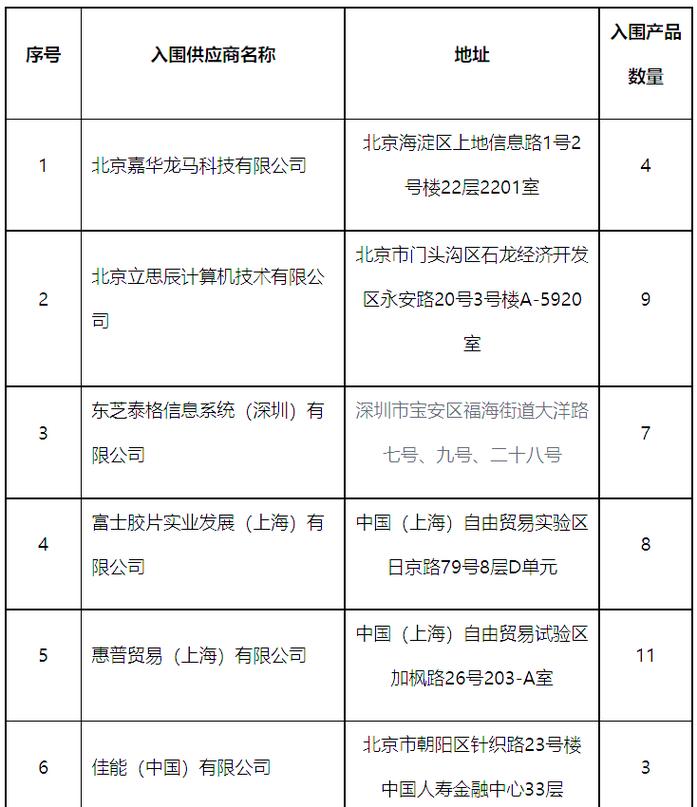
为规范税务系统信息安全设备采购,国家税务总局按照政府采购和密码应用要求,对信息安全设备实行入围管理。入围流程通常包括:需求调研与标准制定、公开招标或竞争性磋商、产品测试与安全审查、入围名录发布、动态考核与退出机制。
入围设备类别主要包括:边界防护类(防火墙、入侵检测/防御、抗DDoS)、数据安全类(数据库审计、数据防泄漏、加密机)、身份与访问管理类(堡垒机、统一身份认证)、终端安全类(防病毒、终端检测响应)、安全审计与态势感知类。入围测试重点考查产品的安全性、合规性(如商用密码资质、国密算法支持)、性能指标、与税务现有系统的兼容性以及售后服务体系。
值得关注的是,税务系统对设备的安全可控要求较高,入围产品需支持国产密码算法和信创环境,具备漏洞快速响应能力。入围并非一劳永逸,主管部门会定期开展产品抽检和用户评价,对存在严重漏洞、响应不及时或服务质量差的厂商实行退出处理。
四、信息安全设备销售策略分析
面向税务系统的信息安全设备销售具有客户专业性强、采购流程规范、技术要求高等特点。厂商需采取以下策略:
- 紧贴政策与入围标准。深入研究税务系统采购需求和入围测试要求,提前布局产品资质,特别是商用密码产品认证、信息安全产品认证和信创兼容性互认。
- 提供整体解决方案而非单一产品。税务客户更倾向于“产品+服务+运营”一体化方案,厂商应结合等保2.0、密码应用安全性评估和税务业务场景,设计定制化安全方案。
- 强化技术服务与本地化支持。建立覆盖省、市两级的技术服务网络,提供快速应急响应和攻防演练支撑,以优质服务赢得客户信任并促进复购。
- 聚焦存量替换与新建项目机会。随着金税四期深化和信创改造推进,存量设备替换、安全运营中心扩建将带来持续采购需求,厂商应提前介入项目规划和方案论证。
- 合规经营与生态合作。严格遵守政府采购法律法规,抵制商业贿赂和不正当竞争;同时与集成商、密码服务商、云服务商建立生态合作,共同拓展税务行业市场。
五、
全国税务系统信息化建设与信息安全保障是长期性、系统性工程。面对日益复杂的安全威胁,税务部门需持续完善设备入围管理和安全运营体系;信息安全设备厂商则应把握政策导向和云计算 删除挑战并聚焦技术创新与服务能力建设,在保障税收数据安全的同时实现行业市场的健康可持续发展。
如若转载,请注明出处:http://www.sjptgs.com/product/51.html
更新时间:2026-10-24 22:29:55